Le shadow AI fait déjà tourner votre entreprise. L’interdire échoue dans 76 % des cas
82 % des organisations hébergent une IA que personne n’a approuvée. Et l’échéance du 2 août approche.
82 % des organisations ont découvert des agents IA qu’elles ignoraient posséder. Le shadow AI est désormais un facteur dans une violation sur cinq. À quelques jours de l’échéance clé de l’EU AI Act, la solution n’est pas l’interdiction — c’est un registre.
Il tourne presque certainement, dans votre entreprise, des agents IA autonomes que vos équipes IT et sécurité n’ont jamais vus. Ce n’est pas une hypothèse : au cours de l’année écoulée, 82 % des organisations ont découvert au moins un agent ou workflow IA dont la sécurité ignorait l’existence. Le shadow AI est la réalité opérationnelle dominante de 2026, et la réponse habituelle est précisément la mauvaise.
Le shadow AI désigne toute intelligence artificielle utilisée dans l’entreprise sans validation, sans inventaire et sans supervision des équipes IT et sécurité. Cela inclut les assistants conversationnels ouverts par un collaborateur, les automatisations branchées sur des données internes, et l’IA déjà intégrée dans des outils SaaS que personne n’a auditée.
L’instinct est d’interdire. Les interdictions échouent : dans environ 76 % des cas, les employés contournent la règle en moins de 30 jours. On ne se débarrasse pas du shadow AI par l’interdiction, car la demande qui l’a créé ne disparaît pas. La seule réponse viable est la gouvernance — rendre la voie sanctionnée plus simple que la voie de l’ombre.
Pourquoi c’est un risque de conseil d’administration, pas une contrariété IT
Le shadow AI coûte cher quand il dérape. IBM Security a constaté qu’il était un facteur dans environ une violation de données sur cinq, ajoutant en moyenne quelque 670 000 $ au coût d’un incident. Pourtant, seulement 37 % environ des organisations ont une politique de gouvernance IA formelle, et plus de la moitié n’ont aucun inventaire des systèmes IA qu’elles exploitent — y compris l’IA déjà intégrée à leurs outils SaaS. L’exposition est vaste, non documentée, et croît plus vite que les contrôles.
Et l’horloge réglementaire est presque écoulée
Pour toute organisation opérant dans l’UE — ou servant des clients de l’UE — le calendrier n’est plus abstrait.
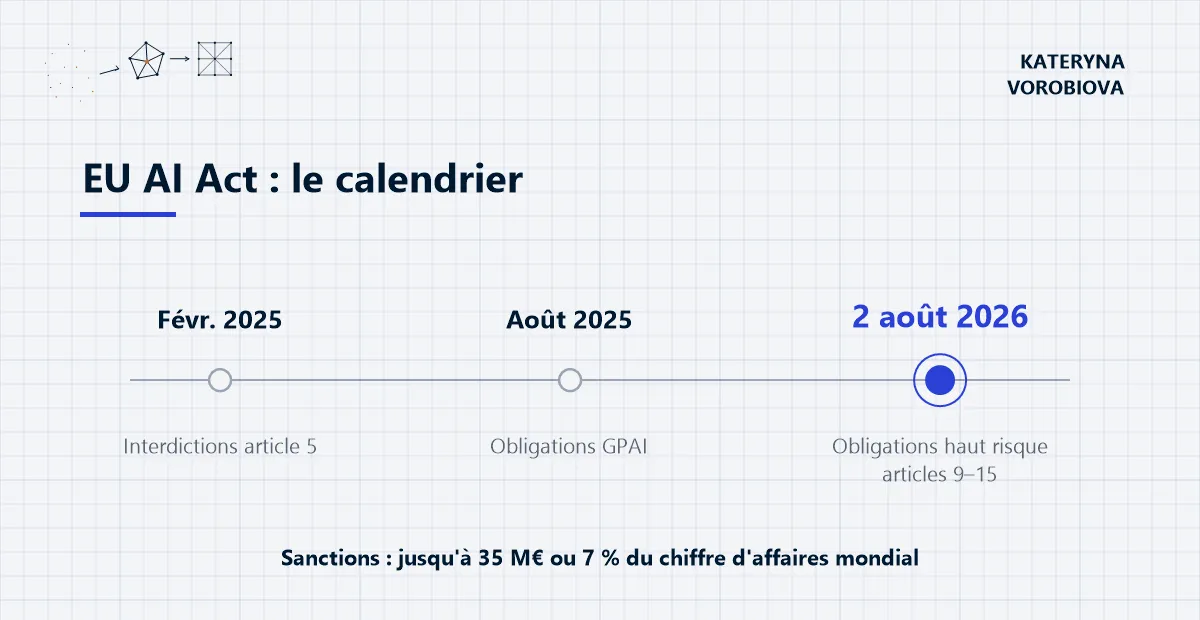
Le calendrier de l’EU AI Act — l’échéance haut risque n’est plus qu’à quelques jours.
| Jalon de l’EU AI Act | Date | Ce que cela signifie |
|---|---|---|
| Interdictions de l’article 5 | En vigueur depuis févr. 2025 | Interdit les usages à risque inacceptable (scoring social, reconnaissance des émotions au travail) |
| Obligations pour l’IA à usage général | Depuis août 2025 | Devoirs des fournisseurs de modèles GPAI |
| Obligations haut risque (articles 9–15) | Contraignantes le 2 août 2026 | Gestion des risques, documentation, supervision humaine, évaluation de conformité |
| Sanctions | — | Jusqu’à 35 M€ ou 7 % du CA mondial |
Les exigences haut risque deviennent pleinement contraignantes le 2 août 2026 — dans quelques jours — avec des amendes atteignant 35 millions d’euros ou 7 % du chiffre d’affaires mondial. Le point gênant : on ne peut pas se conformer à des règles portant sur des systèmes qu’on ne voit pas. Une organisation qui n’a jamais inventorié son IA, agents de l’ombre compris, n’est pas en mesure de classer les risques, d’attribuer les devoirs de fournisseur ou de déployeur, ni de prouver la supervision humaine.
Gouverner ce que l’on voit : un modèle à quatre couches
L’alternative crédible à l’interdiction est un modèle de gouvernance en couches qui présume l’existence du shadow AI et le ramène à la lumière.
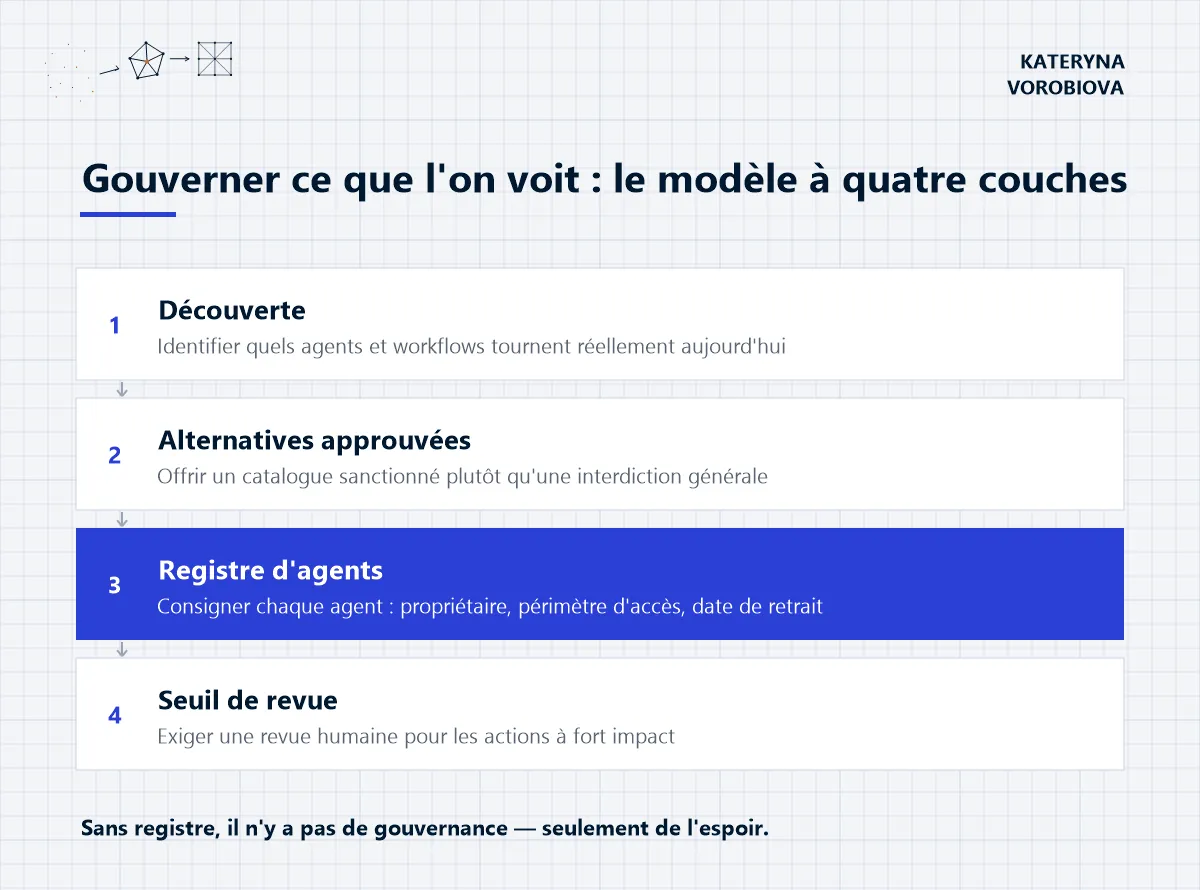
Le modèle de gouvernance à quatre couches — la visibilité d’abord, l’interdiction jamais.
| Couche | Rôle |
|---|---|
| Découverte | Identifier l’usage réel — quels agents et workflows tournent aujourd’hui |
| Alternatives approuvées | Offrir un catalogue sanctionné plutôt que des interdictions générales (elles échouent dans 76 % des cas) |
| Registre d’agents | Consigner chaque agent autonome avec son propriétaire, son périmètre d’accès et sa date de retrait |
| Seuil de revue | Exiger une revue humaine pour les actions à fort impact |
La pièce maîtresse est le registre d’agents. Dans un environnement AI-native, les agents autonomes sont de fait des travailleurs numériques ; une organisation incapable de nommer chacun d’eux, son propriétaire et ce qu’il a le droit de toucher n’a aucune gouvernance — seulement de l’espoir. Le registre est ce qui transforme le shadow AI d’un passif invisible en un actif géré.
Une checklist de conformité et de contrôle
-
Inventoriez chaque système IA — y compris l’IA intégrée aux SaaS. Plus de la moitié des organisations n’ont pas ce registre ; c’est le préalable à tout le reste.
-
Classez par risque et fixez votre statut. Déterminez, pour chaque système, si vous êtes fournisseur ou déployeur, et où il se situe sur l’échelle de risque.
-
Mettez en place les contrôles haut risque. Gestion des risques, documentation et supervision humaine démontrable — la substance des articles 9–15, pas un PDF de politique.
-
Remplacez les interdictions par un catalogue sanctionné, et créez le registre d’agents dès maintenant. Offrez une voie approuvée et simple, et consignez chaque agent autonome avec un propriétaire et une date de retrait.
-
Formez les personnes. Une gouvernance qui ne vit que dans un document équivaut à une absence de gouvernance ; les collaborateurs qui utilisent l’IA au quotidien sont la vraie surface de contrôle.
(Plusieurs chiffres ici — prévalence et coût du shadow AI — proviennent de rapports sectoriels agrégés ; traitez-les comme indicatifs et vérifiez-les auprès des sources primaires avant de fonder un programme de conformité sur un seul chiffre.)
On ne gouverne pas ce qu’on ne voit pas, et on n’interdit pas ce que ses collaborateurs contourneront. Le shadow AI n’est pas un problème de discipline à éradiquer ; c’est une demande non satisfaite à canaliser. La vraie question n’est pas « comment arrêter le shadow AI ? » mais « comment rendre la voie sanctionnée la plus facile ? » — et, le 2 août approchant, mieux vaut y répondre ce mois-ci que le prochain.
Questions fréquentes
- Qu’est-ce que le shadow AI ?
- Le shadow AI regroupe tous les usages d’intelligence artificielle mis en place dans une organisation sans validation ni inventaire par les équipes IT et sécurité. Il ne s’agit pas seulement d’outils installés en douce : l’IA déjà embarquée dans des logiciels SaaS existants en fait partie dès lors que personne ne l’a recensée.
- Le shadow AI est-il illégal ?
- Le shadow AI n’est pas illégal en soi. Le risque juridique naît de ce qu’il empêche : sans inventaire, une organisation ne peut ni classer ses systèmes par niveau de risque, ni prouver la supervision humaine, ni établir si elle agit comme fournisseur ou déployeur. Or ce sont précisément les obligations que l’EU AI Act rend contraignantes.
- Faut-il interdire l’IA non validée dans l’entreprise ?
- Les interdictions générales échouent dans environ 76 % des cas, contournées en moins de 30 jours. La demande qui a créé le shadow AI ne disparaît pas avec la règle. La réponse efficace consiste à rendre la voie autorisée plus simple que la voie de l’ombre : un catalogue d’outils approuvés, un registre des agents, et une revue humaine réservée aux actions à fort impact.
- Qui est concerné par l’échéance du 2 août 2026 ?
- Toute organisation qui opère dans l’Union européenne ou qui sert des clients européens, quelle que soit sa taille. Les obligations « haut risque » des articles 9 à 15 deviennent alors pleinement contraignantes, avec des sanctions pouvant atteindre 35 M€ ou 7 % du chiffre d’affaires mondial.
- Par où commencer si rien n’a été fait ?
- Par l’inventaire. Plus de la moitié des organisations n’ont aucun recensement de leurs systèmes IA, et aucune des étapes suivantes — classification des risques, contrôles, documentation — n’est possible sans lui. Le registre d’agents, qui consigne chaque agent autonome avec son propriétaire, son périmètre d’accès et sa date de retrait, est le point de départ le plus rentable.
Sources
- Shadow AI : « Shadow AI: The Enterprise Governance Guide (2026) »
- Shadow AI : « What Is Shadow AI? Enterprise Governance Framework 2026 »
- Shadow AI : IBM Security (shadow AI dans ~1 violation sur 5, +~670 K$)
- Données de gouvernance : ~37 % seulement des organisations ont des politiques de gouvernance IA formelles
- Données de gouvernance : interdictions contournées sous 30 jours dans ~76 % des cas
- Données de gouvernance : chiffres agrégés secondaires (IBM Security, Cloud Security Alliance) — à vérifier auprès des rapports primaires
- EU AI Act : guides de conformité entreprise (2026)
- EU AI Act : interdictions de l’article 5 (févr. 2025)
- EU AI Act : obligations GPAI (août 2025)
- EU AI Act : obligations haut risque (articles 9–15) contraignantes le 2 août 2026
- EU AI Act : amendes jusqu’à 35 M€ ou 7 % du CA mondial
- Référentiels : cadre de main-d’œuvre NIST/NICE
- Référentiels : modèle de gouvernance à quatre couches (découverte, catalogue approuvé, registre d’agents, seuil de revue)